
 简体中文
 English
KNOWLEDGE ARTICLE
DMARC 是什么?
域名邮件身份验证策略
规定 SPF 或 DKIM 校验失败时应如何处理邮件。
核心解释
DMARC 可要求收件方监控、隔离或拒绝认证失败的邮件,并通过报告帮助域名所有者了解冒用情况。
DMARC 把可见发件人与认证结果连接起来
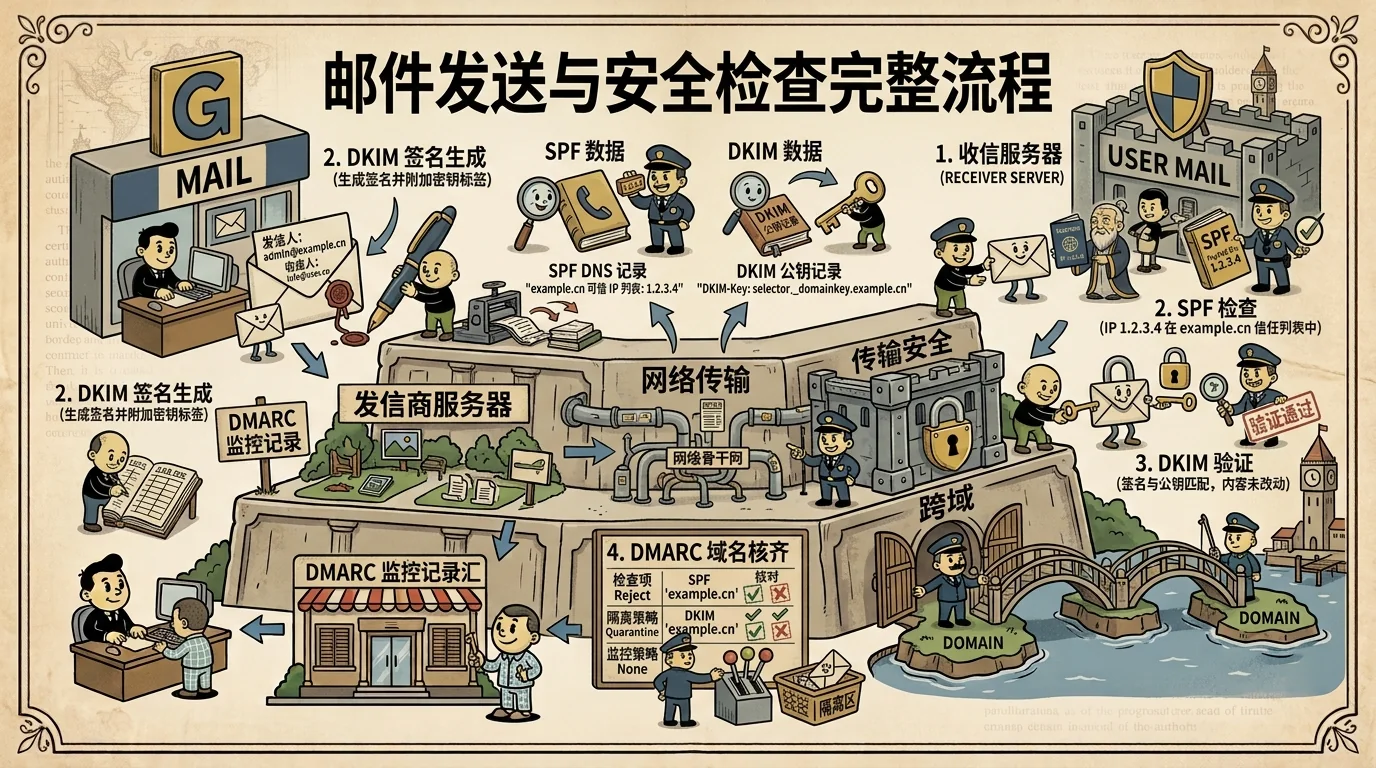
DMARC 以用户看到的 From 域名为中心,要求 SPF 通过的验证域或 DKIM 通过的签名域至少有一项与它对齐。这样可以避免攻击者仅使用另一个合法域通过 SPF 或 DKIM,却在可见 From 中冒用品牌。
域名在 _dmarc 子域发布策略,收件方根据 p=none、quarantine 或 reject 处理未通过对齐的邮件,并可向 rua 或 ruf 地址发送报告。DMARC 不是新的加密算法,而是把既有邮件认证结果、身份对齐与处置策略组合起来。
从监控到拒绝的策略演进
- p=none 通常用于收集聚合报告,建立真实发信来源清单,而不是对失败邮件执行强制隔离。
- pct 可以在迁移阶段只对部分不合规流量应用策略,但持续停留在低比例会让剩余冒用流量继续缺少强制处理。
- aspf 与 adkim 控制宽松或严格对齐;宽松模式允许组织域相同,严格模式要求域名完全一致。
- 子域可以继承主域策略,也可通过 sp 单独指定。大型组织应特别核对闲置子域和第三方平台是否仍有合法发信需求。
报告数据如何帮助治理发信资产
聚合报告按来源 IP、认证结果和对齐情况统计邮件,让域名所有者发现未知平台、配置遗漏和潜在冒用。报告量可能很大,通常需要专门平台解析;它们展示接收方观察到的结果,不等同于完整邮件内容。
策略升级前应确认业务系统、SaaS 平台、转发和邮件列表的行为。直接从无策略切到 reject 可能误伤合法流量;在报告覆盖足够时间后逐步收紧,更容易定位例外并保持投递连续性。
实际应用与信息解读
可以直接展示 DMARC 策略、比例、对齐模式和报告地址是否存在。p=reject 通常代表更强的失败处置意图,但实际保护效果仍取决于 SPF/DKIM 是否正确、合法来源是否对齐以及主要收件方是否执行策略。
没有取得 _dmarc 记录时需要排除 DNS 错误。若域名确实用于发信而策略不存在,可以推测品牌冒用治理较弱;无法确认邮件用途时,结论应保持为未知。
重点关注
严格且正确的 DMARC 策略能明显降低品牌域名被用于邮件欺骗的概率。
常见问题
p=none 是否等于没有 DMARC?
不是。p=none 仍会执行 DMARC 验证并可接收报告,只是不要求收件方隔离或拒绝失败邮件,通常用于监控阶段。
DMARC 通过是否要求 SPF 和 DKIM 都通过?
不要求。只要 SPF 或 DKIM 至少一项通过并与可见 From 域对齐,DMARC 就可以通过。
为什么启用 reject 后仍能收到冒用邮件?
可能涉及收件方未严格执行、邮件使用相似域而非完全相同域、策略未覆盖子域,或邮件界面显示名称造成误导,需要结合完整邮件头判断。