
 简体中文
 English
KNOWLEDGE ARTICLE
TXT 记录 是什么?
DNS 文本记录
在 DNS 中发布文本形式的验证、邮件策略或服务配置。
核心解释
TXT 记录可承载任意文本,常见用途包括 SPF、DKIM 公钥、DMARC 策略和第三方平台所有权验证。同一域名可以存在多条 TXT 记录。
TXT 记录为什么能承载多种验证信息
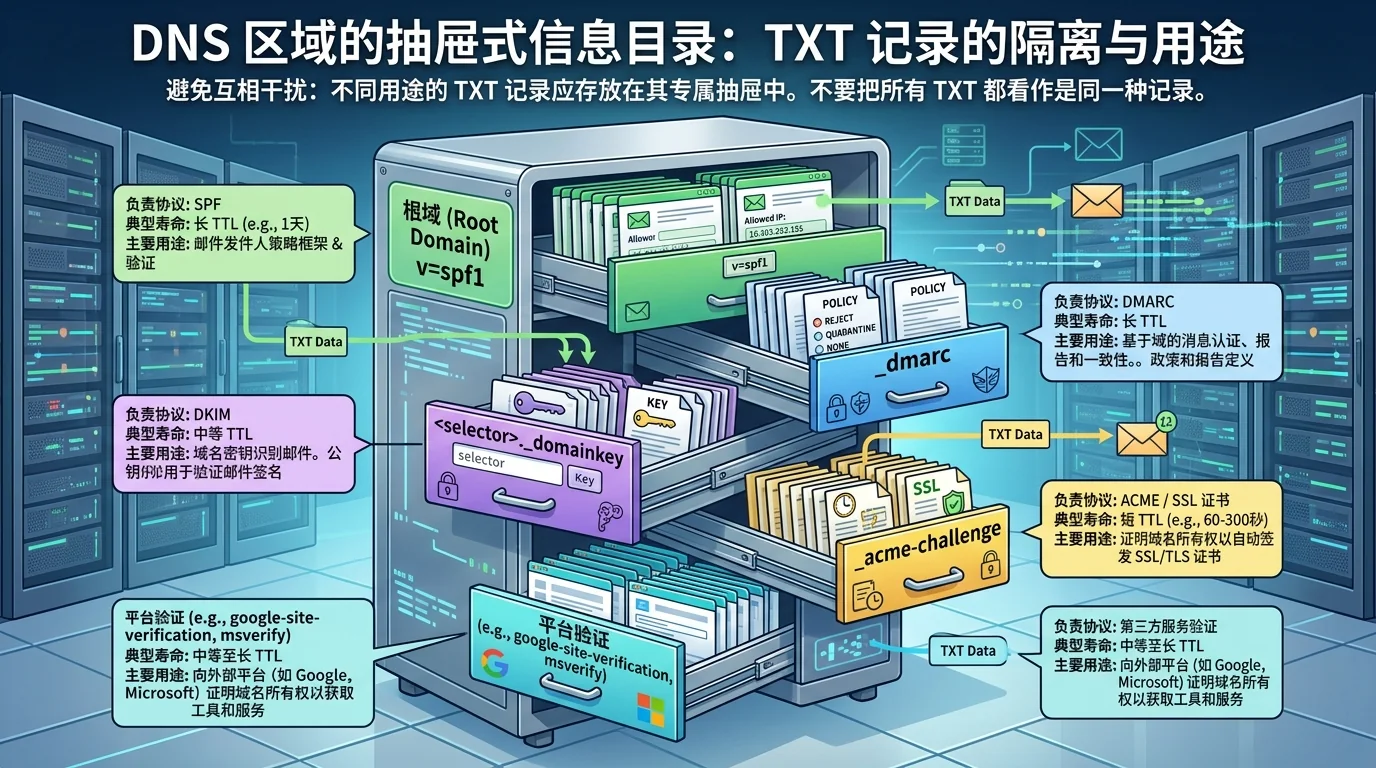
TXT 是 DNS 中的文本资源记录,最初用于保存人类可读说明,后来广泛承载机器可读策略与所有权验证。SPF、DKIM、DMARC、搜索平台验证、云服务绑定和证书申请都可能使用 TXT,但各协议通过固定名称、前缀和语法区分用途。
一条 TXT 记录可以由多个字符串片段组成,DNS 工具展示时可能将它们拼接或分别显示。多个独立 TXT 也可以存在于同一名称下,因此解析和展示不能假设“看到的第一条就是全部”。
不同 TXT 用途如何避免互相干扰
- 根域上的 v=spf1 表达 SPF;_dmarc 使用独立子域发布 DMARC;DKIM 公钥位于选择器._domainkey 下。
- 第三方验证通常使用服务商专属前缀或随机令牌,只证明某个时间点有人通过 DNS 控制完成验证。
- ACME DNS-01 在 _acme-challenge 下放置短期令牌,自动化完成后记录可能被删除或更新。
- TXT 内容受单字符串长度与 DNS 报文限制影响,超长公钥或策略可能被拆分,但逻辑内容仍需按协议规则拼接。
遗留验证记录会产生什么管理问题
平台停用后保留的验证 TXT 可能长期暗示历史服务关系,并增加资产盘点噪声。部分服务会把 DNS 验证视为持续控制证明,是否存在可被重新利用的风险取决于平台绑定机制,因此离职、供应商退出和域名迁移时应同步清理。
删除前需要确认记录是否仍被证书自动化、邮件或生产服务依赖。建立记录用途、负责人和到期复核时间,比只按字符串外观判断是否无用更安全。
实际应用与信息解读
TXT 的名称与文本可以直接展示,已知前缀通常能识别协议或可能接入的平台。平台验证记录说明域名曾经或当前可能与该服务关联,但不能单凭令牌确定服务仍在使用。
公开查询未返回某种 TXT 时,要先确认正确查询名称和 DNS 状态。无法枚举的选择器、分区子域和短期记录应保持未知,不能从根域没有结果推断整个域名未使用对应能力。
重点关注
检测到验证字符串通常说明域名接入过对应服务,但记录可能已经过时,不能直接证明服务仍在使用。
常见问题
同一个域名可以有多条 TXT 记录吗?
可以。不同协议和平台可以分别发布 TXT;但同一名称下某些协议如 SPF 对记录数量有特定限制。
TXT 验证记录能证明网站正在使用某平台吗?
它通常证明域名控制者曾完成验证,可能仍在使用,也可能是历史残留,需要结合 CNAME、页面资源和当前服务确认。
为什么长 TXT 被显示成多段引号?
DNS 允许一条 TXT 由多个字符串片段组成,工具可能分别展示。协议解析时通常按相应规则组合内容。