
 简体中文
 English
KNOWLEDGE ARTICLE
HTTPS 是什么?
HTTP over TLS
在 TLS 加密连接中传输 HTTP 请求和响应。
核心解释
HTTPS 保护客户端与连接终点之间的传输内容,并通过证书验证访问域名。若前方存在 CDN 或反向代理,TLS 连接终点可能是边缘节点,边缘到源站还需要独立保护。
HTTPS 在 HTTP 外增加了哪层保护
HTTPS 是通过 TLS 保护的 HTTP。浏览器先使用证书核对访问域名并协商加密连接,再在通道中发送请求、Cookie 与页面内容。这样可以降低传输途中被窃听或篡改的风险,并让用户确认连接终点控制证书所覆盖的域名。
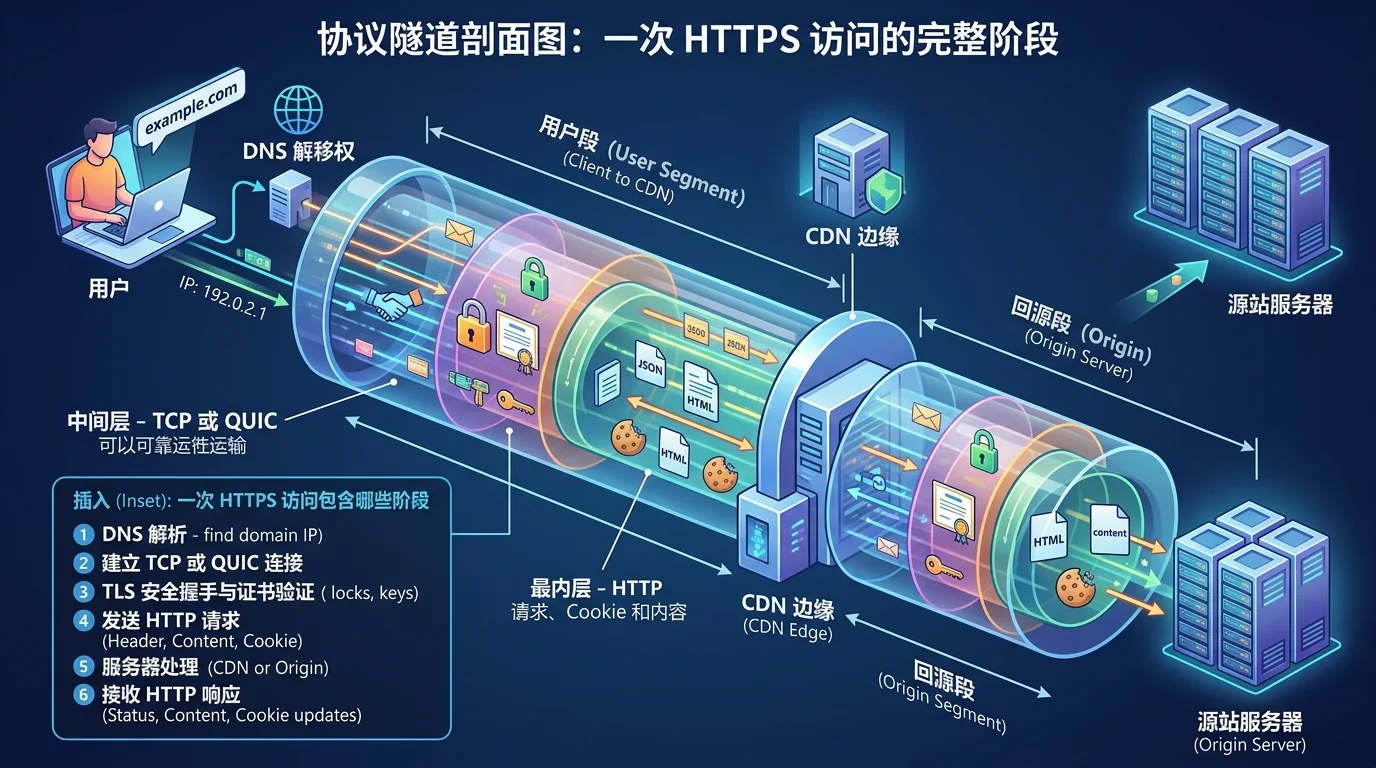
HTTPS 保护的是客户端到 TLS 终止点之间的传输。网站使用 CDN 或反向代理时,浏览器连接可能终止在边缘,边缘到源站需要另一条受保护连接。锁形图标不评价页面内容、经营主体或交易本身。
一次 HTTPS 访问包含哪些阶段
- DNS 先返回网站入口地址,客户端建立 TCP 或 QUIC 连接,并在 TLS 握手中发送目标主机等协商信息。
- 服务器返回证书链,客户端检查 SAN、有效期、信任路径、算法与可能的撤销信息。
- 双方通过密钥交换派生会话密钥,完成握手后 HTTP 请求与响应得到机密性和完整性保护。
- HTTP/2 通常运行在 TLS 上,HTTP/3 使用 QUIC 内置 TLS 1.3;协议版本会影响连接行为,但页面语义仍属于 HTTP。
混合内容、跳转与 HSTS 如何影响体验
页面本身使用 HTTPS 但继续加载 HTTP 脚本、图片或接口时,会形成混合内容。浏览器可能阻止主动内容或给出降级行为,因此迁移 HTTPS 需要同时更新资源地址、API、canonical 和分享元数据。
从 HTTP 301/308 跳转到 HTTPS 可以引导访问,HSTS 则让已知站点在发起网络请求前直接使用 HTTPS。证书必须稳定有效后再扩大 HSTS 范围,否则错误配置可能让用户无法回退访问。
实际应用与信息解读
HTTPS 是否可访问、最终 URL、证书验证和协商协议可以直接检测。多项结果正常时,可以推测网站具备基础传输保护;若只看到 HTTPS URL 而没有完成握手,连接状态仍然未知。
证书有效不能证明网站内容可信,免费证书也不意味着加密较弱。具体风险应由域名匹配、过期、弱协议、混合内容或明确链错误等事实支持。
重点关注
HTTPS 是现代网站的基础要求,但锁形图标不能证明页面内容、经营主体或交易绝对可信。
常见问题
有 HTTPS 就能放心输入密码吗?
HTTPS 保护传输并验证连接域名,但仍需确认域名是否正确、网站主体与业务是否可信,以及页面本身是否安全。
为什么 HTTPS 页面仍显示不安全?
可能存在证书过期或名称不匹配、链错误、混合内容、系统时间异常或被网络设备替换证书等情况。
HTTP 跳转到 HTTPS 是否足够?
跳转是基础措施,通常还应修正资源链接、Cookie Secure 属性、canonical,并在确认全站稳定后考虑 HSTS。