
 简体中文
 English
KNOWLEDGE ARTICLE
TLS 是什么?
SSL、HTTPS 传输加密
为浏览器与网站之间的连接提供加密、身份验证和完整性保护。
核心解释
TLS 是 HTTPS 的基础。证书用于证明域名控制权,协议和加密套件负责保护传输内容。人们常说的 SSL 证书目前实际主要用于 TLS。
TLS、SSL 证书与 HTTPS 的关系
TLS(Transport Layer Security)为客户端与服务器之间的连接提供加密、完整性校验和服务器身份验证。HTTPS 可以理解为运行在 TLS 保护之上的 HTTP。日常所说的“SSL 证书”通常实际是供 TLS 使用的 X.509 证书,SSL 协议本身已经属于历史技术。
证书由证书颁发机构签发,浏览器通过证书链追溯到受信任根,并检查有效期、访问域名是否出现在 SAN、签名与撤销状态等条件。DV、OV、EV 描述核验层级,不是对网站内容、商品或交易结果的担保。
TLS 连接如何建立
- 客户端发送支持的 TLS 版本、密码套件和握手参数,服务器选择双方可用的配置。
- 服务器发送证书和握手材料;客户端验证证书链、域名、有效期和签名。
- 双方通过密钥交换派生会话密钥,后续应用数据使用高效的对称加密保护。
- TLS 1.3 简化了握手并淘汰多项旧算法;是否真正协商到现代协议仍需以实际连接结果为准。
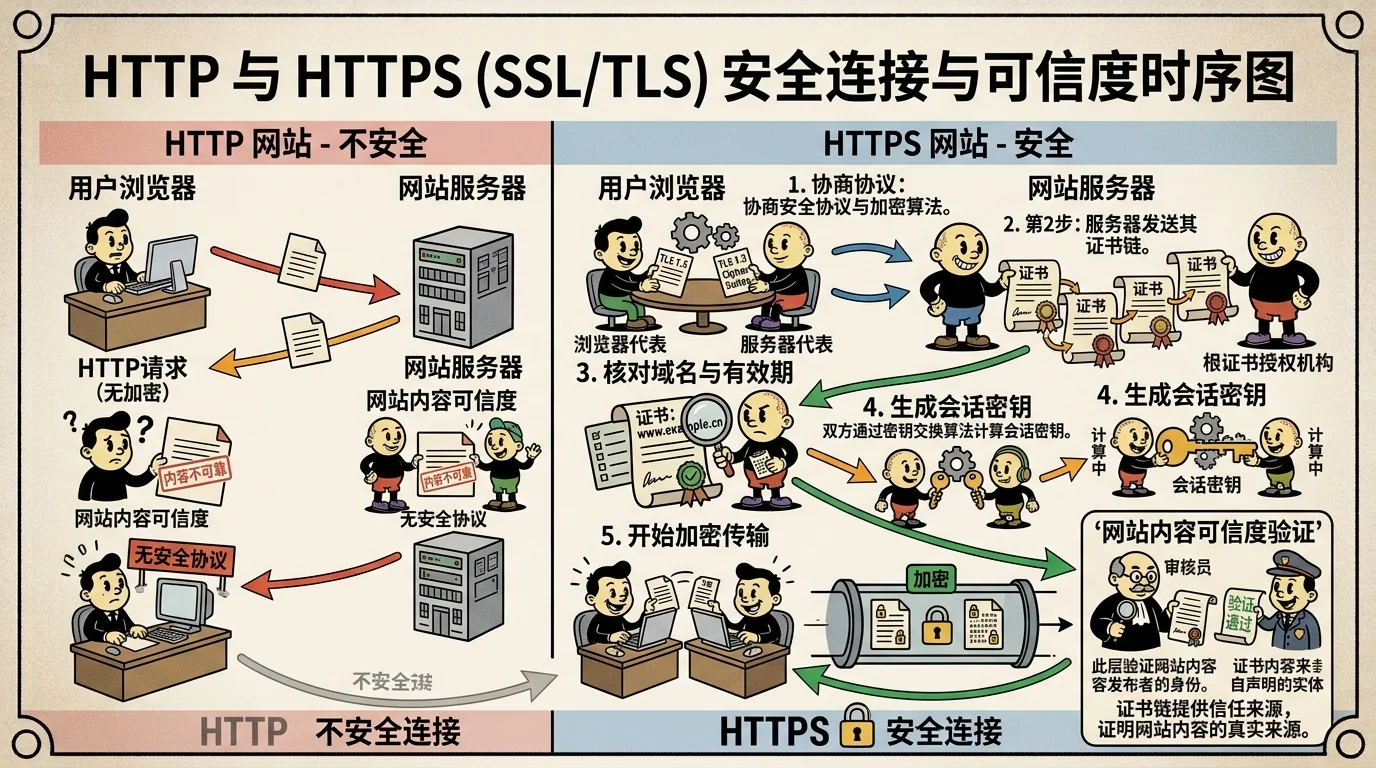
证书数据可以提供哪些线索
实际应用与信息解读
支持协议、实际协商协议、证书主题、颁发者、有效期、信任验证和域名匹配结果共同正常时,通常可以推测网站具备基本的 HTTPS 运维能力。免费 DV 证书也可以提供符合现代标准的连接加密,不应仅凭是否付费判断安全水平。
HTTPS 正常说明传输连接与证书验证满足当前检查条件。网站内容、经营主体与应用代码属于不同层面,相关结论需要各自的证据支持。
重点关注
证书有效、域名匹配且协议不过时,是正常 HTTPS 访问的基础条件。
常见问题
免费证书是否比付费证书不安全?
不能这样判断。只要算法、域名验证、证书链和客户端信任均正常,免费 DV 证书同样可以建立安全的 TLS 连接;差异更多在身份核验、支持和服务方案。
有效证书能证明网站可信吗?
它主要证明客户端连接到了证书所覆盖域名并建立了加密连接,不能证明网站内容、经营主体或交易一定可靠。
支持 TLS 1.3 是否还需要保留 TLS 1.2?
是否保留取决于目标客户端。许多网站同时提供现代 TLS 1.3 与兼容性较好的 TLS 1.2,并关闭更旧协议和弱算法。