
 简体中文
 English
KNOWLEDGE ARTICLE
SAN 是什么?
证书主题备用名称
列出一张 TLS 证书实际覆盖的域名。
核心解释
现代浏览器主要依据 SAN 判断证书是否匹配访问域名。一张证书可以覆盖主域、多个子域或通配符域名。
SAN 为什么是现代证书的域名清单
SAN(Subject Alternative Name)是 X.509 证书扩展,用于列出证书实际覆盖的 DNS 名称、IP 地址或其他身份。现代浏览器主要依据 SAN 核对访问地址,而不是只看 Subject 中历史性的 Common Name。访问域名不在有效 SAN 范围内时,即使证书由受信任 CA 签发,也会出现名称不匹配。
一张证书可以同时覆盖 example.com、www.example.com 和多个业务子域,也可以包含通配符。多名称证书便于统一部署,但证书透明度日志会公开这些名称,私钥泄露或错误配置的影响范围也可能随覆盖面扩大。
精确域名、通配符与 IP SAN 如何匹配
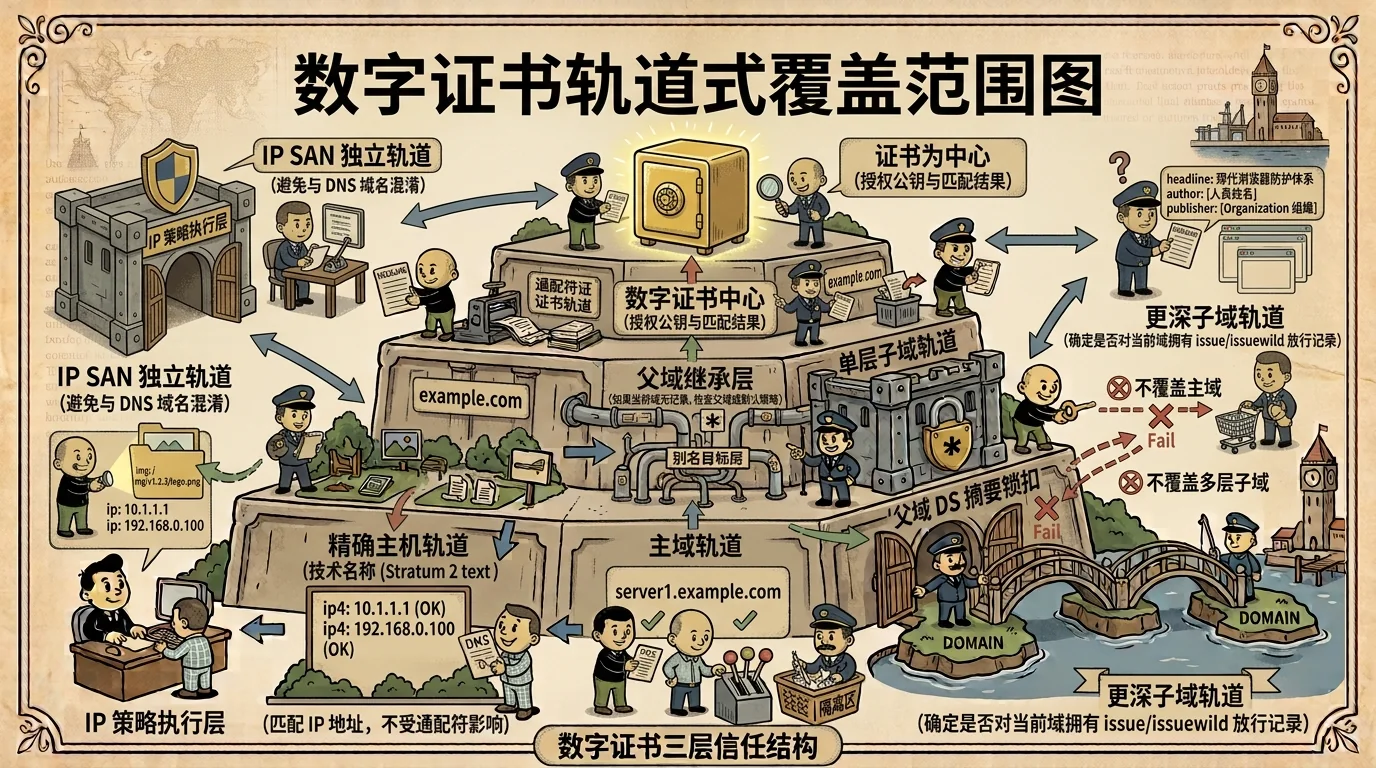
- 精确 DNS SAN 只匹配对应名称;www.example.com 不自然覆盖 example.com,两个名称通常都需要列出。
- *.example.com 通常只匹配一个标签层级,如 shop.example.com,不匹配 example.com,也不匹配 a.shop.example.com。
- 访问 HTTPS IP 地址时需要证书包含相应 IP 类型 SAN,把数字地址写进 DNS SAN 通常不能形成正确匹配。
- 国际化域名在证书中常以 ASCII 兼容形式出现,展示时可转换为用户可读形式,但验证仍按规范化名称进行。
多域证书如何影响运维与隐私
把许多产品域名放在同一证书中可以减少证书数量,但续期时任何验证失败都可能影响整张证书。不同团队共享私钥也会扩大管理边界,因此大型系统常按风险、生命周期和服务归属拆分证书。
SAN 能暴露尚未公开的内部命名或项目名称,证书透明度又会让公共证书进入可检索日志。申请证书前应避免把不需要公开的主机名混入公共证书,并为内部系统使用合适的私有信任体系。
实际应用与信息解读
证书返回的 SAN 列表与当前访问主机可以直接比对。匹配成功是确定的连接身份事实;看到其他名称只能说明它们由同一张证书覆盖,不能直接推断业务归属、同一服务器或当前在线状态。
如果证书数据不完整或握手由 CDN 边缘终止,源站证书范围仍然未知。公开 SAN 可以描述边缘连接覆盖,不应延伸为整个基础设施证书设计。
重点关注
访问域名不在 SAN 中时,浏览器通常会显示证书不匹配警告。
常见问题
通配符证书会覆盖主域名吗?
通常不会。*.example.com 可覆盖单层子域,但 example.com 仍需要作为独立 SAN 列出。
SAN 中出现多个品牌域名代表它们属于同一公司吗?
不一定。共享托管、CDN、多租户平台和统一证书服务都可能让不同域名出现在同一证书中。
证书 Common Name 与 SAN 冲突时看哪个?
现代客户端主要按 SAN 验证名称。Common Name 是历史字段,不应依赖它替代缺失或不匹配的 SAN。