
 简体中文
 English
KNOWLEDGE ARTICLE
证书颁发机构 是什么?
CA、Certificate Authority
验证申请并签发数字证书的受信任机构。
核心解释
浏览器和操作系统维护受信任根证书列表,并通过证书链验证网站证书是否可追溯到受信任根。DV、OV、EV 描述验证层级,不等同于网站内容或交易绝对可信。
CA 如何把域名控制转化为可验证证书
证书颁发机构(CA)验证申请者满足相应要求后,用自身私钥签发数字证书。浏览器和操作系统预置信任一组根 CA,并通过中间证书把网站证书连接到受信任根,从而验证签名与身份声明。公共 CA 受到根计划、审计和行业规则约束。
DV 主要验证域名控制,OV 和 EV 增加组织身份核验,但三者都可以使用现代加密算法建立连接。浏览器地址栏已不再用明显视觉差异表达 EV,因此证书类型不应被写成对网站内容或交易结果的等级担保。
域名验证和证书签发经过哪些步骤
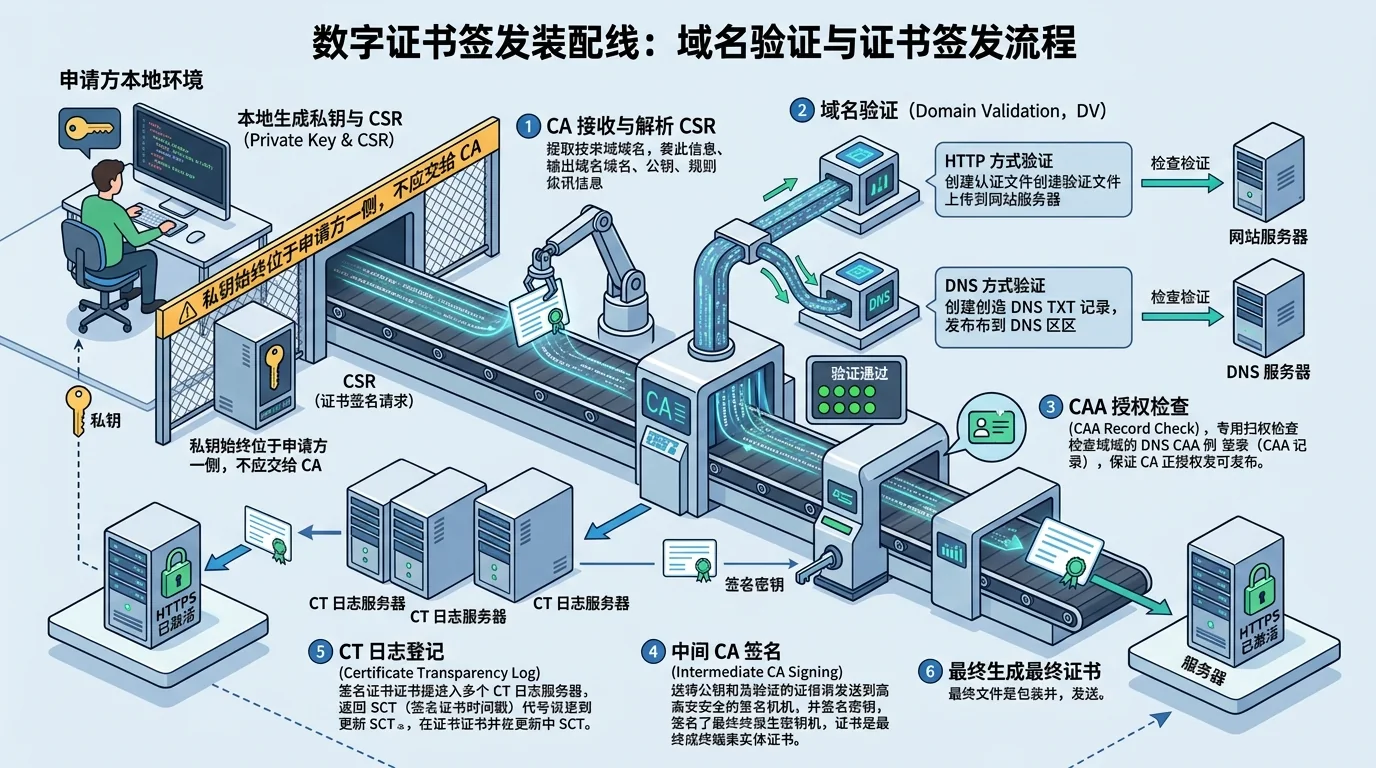
- 申请者生成密钥和证书请求,向 CA 提交域名、组织信息或自动化订单。私钥通常应留在申请者控制环境。
- CA 通过 HTTP、DNS 或 TLS-ALPN 等挑战确认申请者控制域名;CAA 还可能限制该 CA 是否获得签发授权。
- 验证完成后 CA 使用中间证书签发,服务器部署网站证书和中间链,客户端再执行名称、有效期与信任验证。
- 签发事件进入证书透明度日志,证书若因私钥泄露或误签需要提前失效,还可能通过 CRL 或 OCSP 发布撤销状态。
免费证书、商业证书和云平台证书有何差异
免费自动化 CA 降低了 HTTPS 部署成本,短周期与自动续期并不意味着加密更弱。商业方案的差异更多体现在组织验证、支持、服务协议、管理平台和特定合规需求,而不是“付费才安全”。
CDN 和云平台可能代管证书,用户看到的颁发者反映边缘连接;平台到源站可能使用另一张公共或私有证书。分析时应区分用户连接终点与后端链路,避免把边缘证书解释为源站完整情况。
实际应用与信息解读
证书颁发者、验证层级和链路可以直接展示,并用于解释浏览器如何建立技术信任。知名 CA 或商业证书可能体现不同管理选择,但不能单独证明网站经营主体可靠或内容安全。
颁发者未知可能来自证书链未取全、私有 CA 或握手失败。只有链内容明确时才适合确定 CA;涉及企业身份时还需核对证书组织字段与独立公开资料。
重点关注
颁发者、验证方式和证书链可说明证书如何建立技术信任,但不能替代对经营主体、业务和内容的核验。
常见问题
免费 CA 签发的证书加密更弱吗?
不一定。只要算法、密钥、域名匹配和信任链符合现代要求,免费 DV 证书同样可以建立安全 TLS 连接。
CA 知名就代表网站可信吗?
CA 主要证明证书申请满足相应验证要求。DV 只验证域名控制,不能为网站内容、交易和经营行为背书。
为什么证书显示的是中间 CA 而不是根 CA?
网站证书通常由中间 CA 签发,浏览器再沿链验证到本地信任的根 CA,这样能隔离根密钥并便于管理。