
 简体中文
 English
KNOWLEDGE ARTICLE
MIME 类型 是什么?
Content-Type、媒体类型
告诉客户端响应内容的格式以及应如何解释。
核心解释
服务器通过 Content-Type 声明 HTML、JSON、图片、字体等媒体类型。错误类型可能造成显示问题,也可能与内容嗅探形成安全风险。
MIME 类型如何告诉客户端解释响应
MIME 类型由 type/subtype 组成,网站通过 Content-Type 声明响应是 text/html、application/json、image/webp、font/woff2 等内容。浏览器据此选择渲染、执行、下载或交给特定解析器;字符数据还可能通过 charset 声明编码。
文件扩展名只是路径的一部分,HTTP 客户端主要看响应标头和上下文。服务器把用户上传内容错误标成 HTML 或 JavaScript,可能让原本的数据进入可执行解析路径;把 CSS、模块脚本或字体标成错误类型也会造成浏览器拒绝加载。
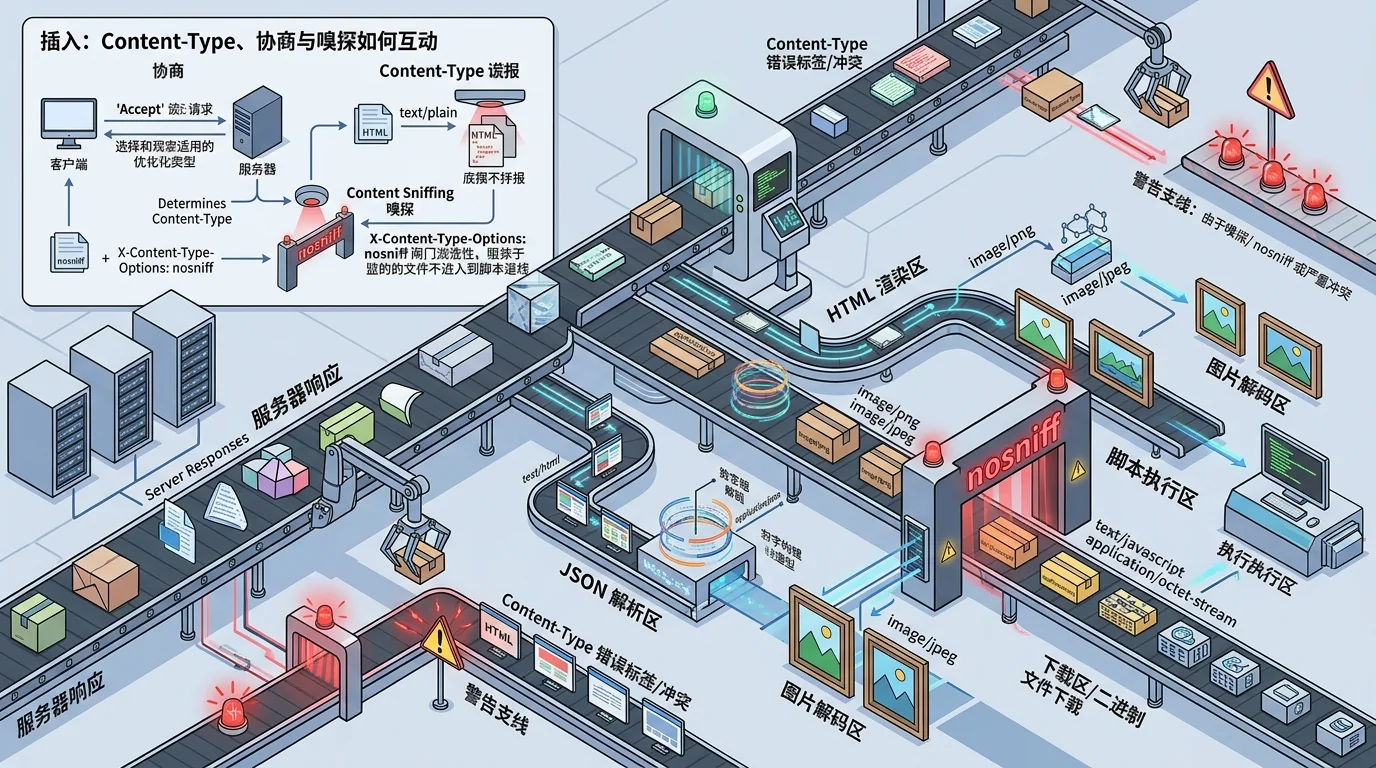
Content-Type、协商与嗅探如何互动
- 客户端可用 Accept 表达支持格式,服务器可能按能力返回不同表示,并用 Vary 告诉缓存哪些请求头影响内容。
- Content-Type 描述实际响应,Content-Disposition 可建议内联显示或下载,但两者不能代替安全的内容处理。
- 浏览器历史上会进行 MIME sniffing 猜测真实类型,X-Content-Type-Options: nosniff 可要求在关键场景更严格遵循声明。
- JSON API 应返回正确媒体类型和编码,错误页面也要避免在期待脚本的路径上返回 text/html 后被前端误解析。
上传文件与静态资源有哪些配置重点
上传系统不能只信任用户提供的文件名或 Content-Type,应检查实际内容、允许类型、存储位置和下载响应。用户文件最好使用独立域名、不可执行响应与安全的 Content-Disposition,降低被当成站内脚本或 HTML 的机会。
静态资源部署时应验证 CSS、JavaScript、WebAssembly、字体和图片的正确类型,并结合 nosniff 与跨域规则。CDN 回源元数据错误可能被全球缓存,因此修复后还需清理错误对象。
实际应用与信息解读
响应中的 Content-Type 可以直接展示,并可与 URL、正文特征和资源用途核对。类型不同不一定是漏洞,但若可执行上下文与用户可控内容组合,风险可能明显上升。
没有取得标头时媒体类型应为未知。只根据扩展名猜测格式不够可靠;明确的错误声明更适合描述可能导致的加载、下载或安全影响。
重点关注
应结合 X-Content-Type-Options 与实际响应体检查,不能只看文件扩展名。
常见问题
Content-Type 与文件扩展名哪个更重要?
HTTP 浏览器主要依据响应 Content-Type 和上下文处理,扩展名只是服务器路由与用户识别线索。
application/octet-stream 表示什么?
它表示通用二进制数据,客户端通常按下载处理,具体格式需要其他信息判断。
类型错误为什么有时仍能显示?
浏览器可能进行内容嗅探或宽容解析,但不同浏览器结果可能不同,也可能带来安全边界问题。