
 简体中文
 English
KNOWLEDGE ARTICLE
X-Content-Type-Options 是什么?
MIME 嗅探限制
要求浏览器遵循服务器声明的内容类型,避免把资源猜成其他可执行类型。
核心解释
常见配置 nosniff 会限制浏览器进行 MIME 类型嗅探。它需要与正确的 Content-Type 一起使用,不能修复服务器本身错误的媒体类型。
nosniff 为什么要求浏览器相信声明类型
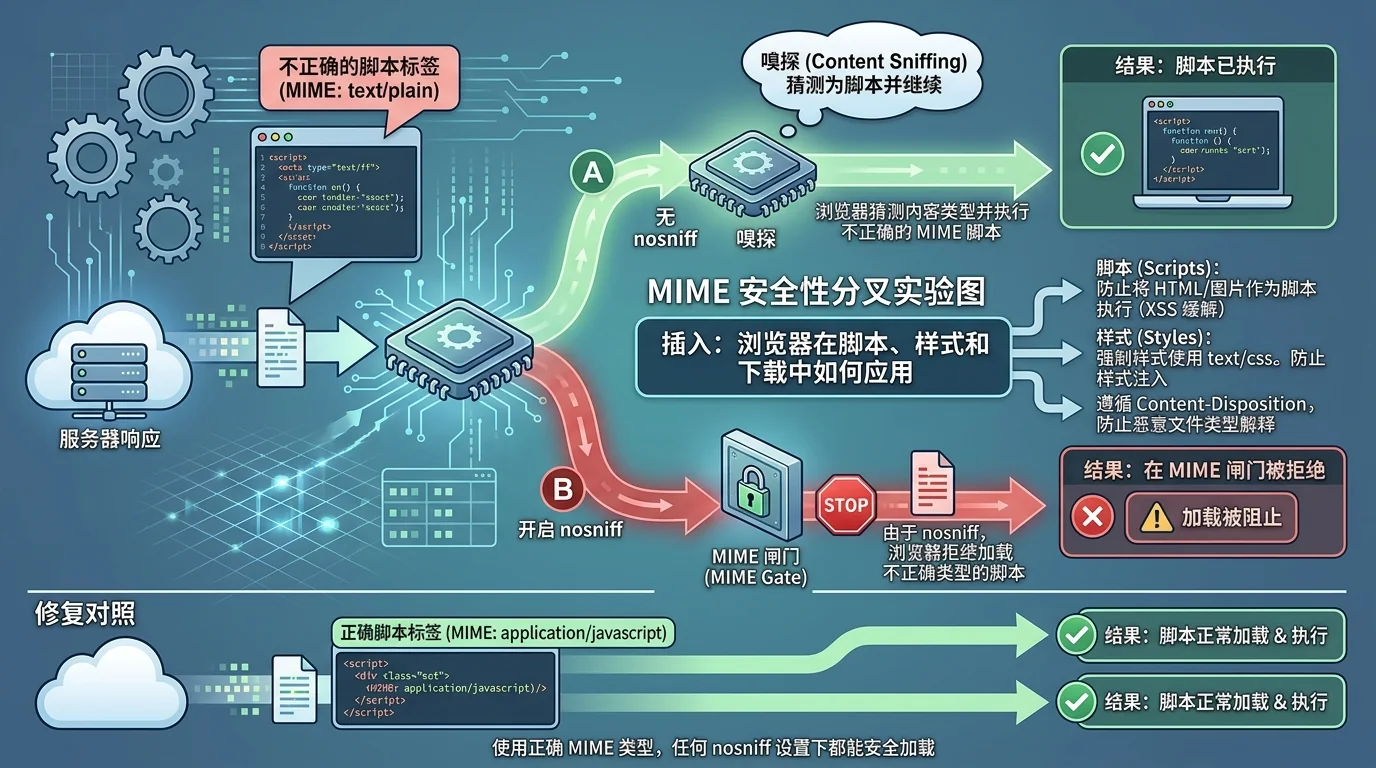
X-Content-Type-Options: nosniff 告诉浏览器不要在特定资源场景中通过内容猜测另一种 MIME 类型。它最重要的用途,是避免把声明为普通数据的响应重新解释为可执行脚本或样式,从而收紧服务器 Content-Type 与浏览器处理之间的边界。
nosniff 不是万能内容检查器,也不会修正错误 Content-Type。服务器如果把 JavaScript 标成错误类型,浏览器可能直接拒绝加载,表现为功能故障;这正说明启用前应先保证静态资源与 API 的媒体类型准确。
浏览器在脚本、样式和下载中如何应用
- 脚本与样式请求会受到严格 MIME 检查,类型不符合预期时可能被阻止执行或应用。
- 跨源读取还受到 Fetch、CORS 和 CORB/ORB 等机制影响,nosniff 只是内容边界中的一项信号。
- 用户上传文件即使带 nosniff,也应使用安全类型、独立来源和 Content-Disposition,避免浏览器以内联上下文处理。
- CDN 可能缓存错误 Content-Type;修正源站后需要清理缓存并验证不同边缘节点最终响应。
部署 nosniff 前应先完成什么检查
应抽样检查 JavaScript、CSS、JSON、字体、WebAssembly 和下载文件的 Content-Type,修复依赖扩展名猜测或服务器默认 text/plain 的路径。现代构建系统通常能正确设置,旧静态服务器和对象存储元数据更容易遗漏。
启用后需要关注浏览器控制台中的 MIME 拒绝错误,并确认错误页面不会以 200 和错误类型返回到脚本 URL。严格类型与正确状态码相互配合,才能让客户端稳定处理。
实际应用与信息解读
明确存在 nosniff 可以说明网站要求浏览器更严格遵循媒体类型,是信息边界加固信号。只有结合实际 Content-Type 才能判断配置是否正确;标头存在但资源类型错误可能导致可用性问题。
缺少标头表示没有观察到这层约束,不证明已经存在内容嗅探漏洞。要推测风险,还需要用户可控响应、可执行上下文和浏览器行为等条件。
重点关注
缺少该标头表示少了一层浏览器侧约束,并不证明页面已经存在可利用的内容嗅探漏洞。
常见问题
设置 nosniff 后为什么脚本加载失败?
通常是脚本响应的 Content-Type 不正确。nosniff 让浏览器停止宽容猜测,应修复服务器媒体类型。
nosniff 能防止所有文件上传风险吗?
不能。上传仍需类型验证、隔离域名、下载处理、权限和内容净化等措施。
有 nosniff 就不会出现 XSS 吗?
不会。它限制特定 MIME 嗅探路径,XSS 仍可能来自 HTML 注入、DOM 操作和其他脚本执行方式。