
 简体中文
 English
KNOWLEDGE ARTICLE
HTTP 响应标头 是什么?
HTTP Headers
服务器随页面返回的状态、缓存、安全和内容说明。
核心解释
响应标头不会直接显示在正文中,却会告诉浏览器如何解释、缓存和保护页面,也可能暴露服务器或框架信息。
HTTP 响应标头是什么
HTTP 响应通常由状态信息、响应标头和响应体组成。响应标头是一组随内容返回的字段,用来描述 MIME 类型、缓存、跳转、安全策略、跨源访问以及服务器处理方式;它们不会像正文一样直接显示,却会影响浏览器和搜索引擎如何处理资源。
同一个页面在不同请求方法、地区、设备、登录状态或 CDN 节点下可能返回不同标头,因此采集结果是一份可验证快照,而不是永久不变的配置。
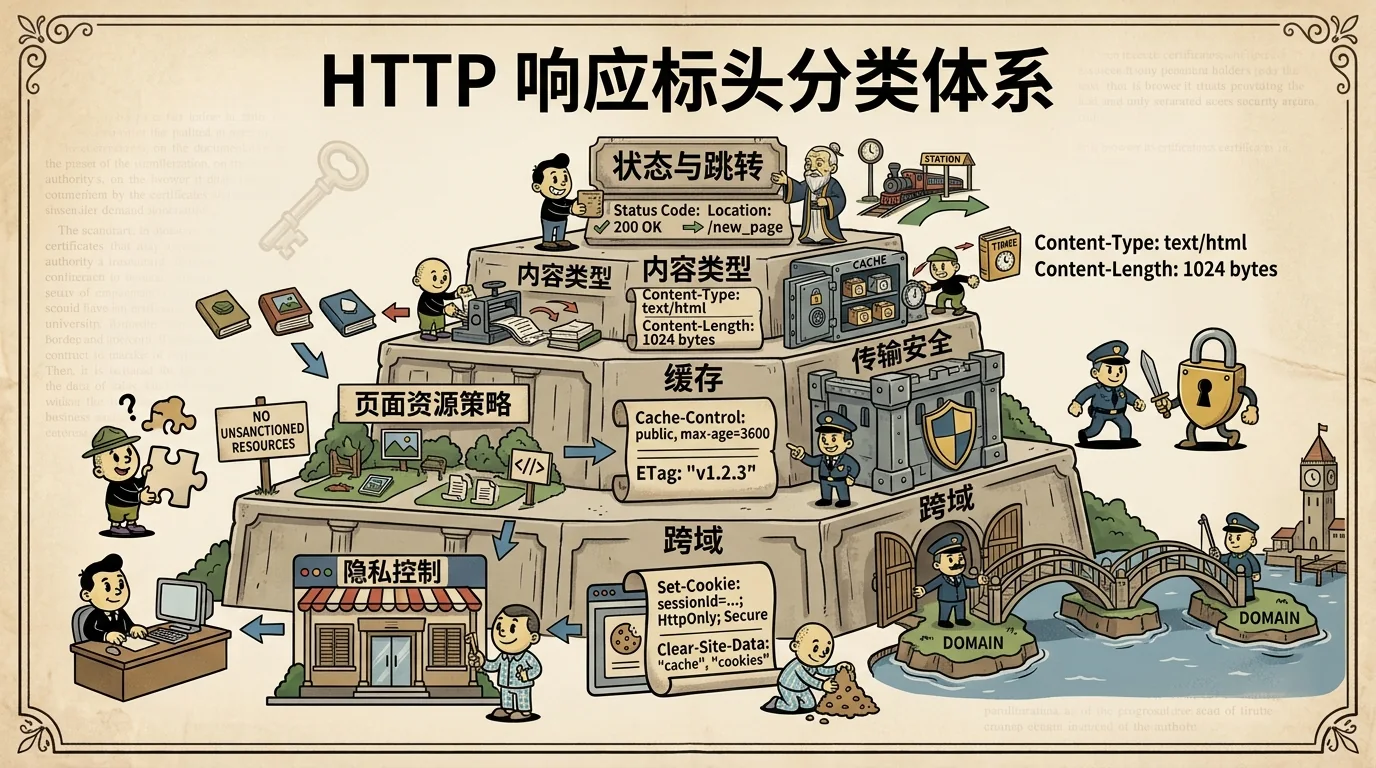
常见响应标头分为哪些类型
- Content-Type 声明 MIME 类型;Content-Length、Date 等字段描述响应本身。
- Cache-Control、ETag、Last-Modified 与 Vary 共同影响 HTTP 缓存和协商验证。
- HSTS、CSP、X-Frame-Options、X-Content-Type-Options、Referrer-Policy 和 Permissions-Policy 为浏览器提供安全约束。
- Location 与 HTTP 状态码表达跳转,Access-Control-Allow-Origin 等字段参与 CORS,X-Robots-Tag 则可影响搜索引擎抓取或索引处理。
对安全、性能和 SEO 的可能影响
- 持续返回 200、301、404 或 503 会让搜索引擎对 URL 采取不同处理;单次 5xx 仍需结合持续时间判断。
- 合理缓存可能减少网络传输和服务器压力,但是否更快仍要看资源类型、命中率、CDN 与真实用户指标。
- 安全标头齐全通常说明存在基础加固;缺少某个标头只表示少了一层特定防护,不能证明相应漏洞必然存在。
- Server、X-Powered-By 或调试标头可能暴露技术线索;只有版本可确认且存在适用漏洞时,才能进一步描述具体风险。
实际应用与信息解读
响应标头与 TLS、页面行为和公开技术信息结合时,可以形成更完整的配置画像。例如,软件名称和精确版本代表不同的信息强度;只有版本与适用的公开安全记录能够对应时,才适合进一步提示具体风险。
CDN、WAF、CORS 或认证方式的公开信息不足时,相关状态应记为未知。确定性结论应建立在明确响应上,推测性结论则使用“可能”“通常”或“从当前信息看”等表述。
重点关注
合理配置响应标头可以改善缓存效率,并降低点击劫持、内容嗅探等浏览器侧风险。
常见问题
缺少安全响应标头就代表网站有漏洞吗?
不代表。它说明浏览器少了一项纵深防御信号;是否存在可利用漏洞仍要看应用代码、输入输出处理和实际攻击面。
为什么同一网站两次采集到的标头不同?
CDN 节点、缓存命中、A/B 测试、地区、登录状态和服务端更新都可能改变响应标头。
响应标头越多代表配置越专业吗?
不一定。标头应服务明确的缓存、安全和内容语义;重复、冲突或暴露调试信息反而可能造成问题。