网站资料 · 技术情报 · 相似站点

kimai.org 有付费内容 支持多语言

分类: 其他

Kimai - 为自由职业者、代理机构和公司提供用户和发票处理方面的免费且轻松的时间跟踪。

访问网站

更新时间:2026-09-30 18:01 语言:中文(默认) 网站访问:正常

站内浏览 0 次 访问跳转 0 次
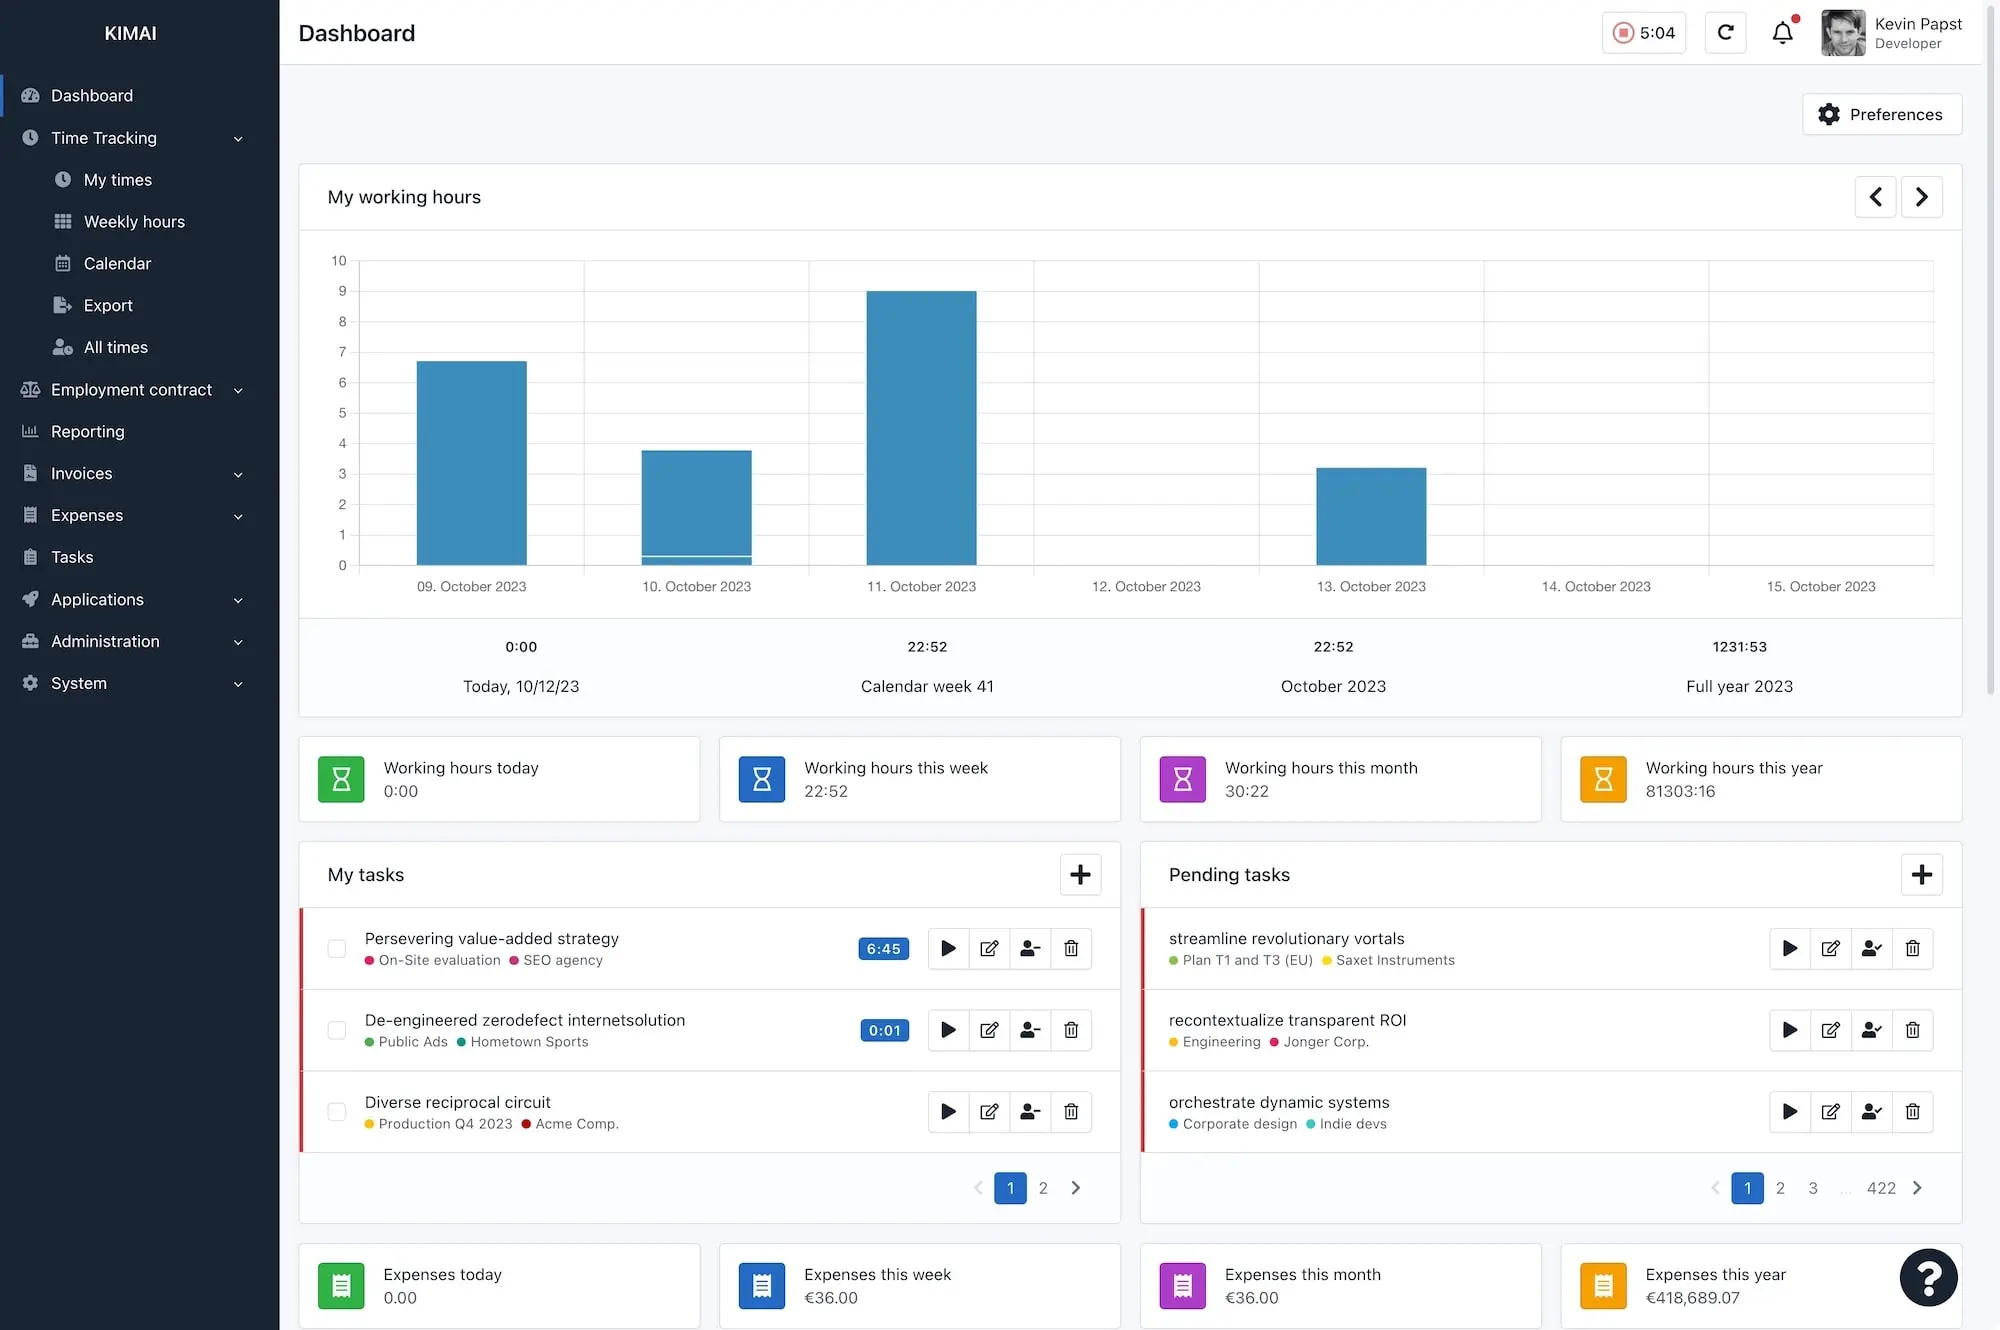
Kimai 首页完整截图
编辑评测

网站深度测评

Kimai是什么网站?

Kimai 是一个开源时间跟踪网站,主要帮自由职业者、代理机构和公司记录、分析工时,并把工时用于报表和发票。它同时提供云端版和自托管版。

它主要用来做什么

  • 记录工时:按客户、项目、活动等维度记录时间。
  • 分析报表:可按用户、客户、项目、活动、标签、时间段等评估时间数据。
  • 开发票:支持多种发票模板和条目分组,可自定义发票编号,也能加入自己的 PDF、DOCX、HTML、XLSX、ODS 模板。
  • 集成与自动化:提供 JSON API,方便外部应用或自定义工具读写数据。
  • 认证与安全:支持 LDAP、SAML 登录,可对接 Google Workspace、Azure AD、Authentik 等身份提供者,也支持 TOTP 双因素认证。

两种使用方式

版本 适合谁 特点
Kimai Cloud 不想自己维护服务器、想快速开始的团队 托管式、自动更新和备份、欧盟托管、含插件、优先支持
自托管服务 想完全掌控数据和基础设施的团队 100% 开源(AGPL 3)、Docker 或手动安装、数据自主、社区支持、插件市场

什么情况下选它

如果你需要一款能长期记录项目工时、生成客户报表和发票,并且重视数据主权或开源可控性的工具,Kimai 比较合适。它的官网也提到,已有超过 7000 家公司信任 Kimai,有用户使用 5 年以上,认为界面干净、报表容易运行。

下一步

想省去服务器维护,可以先看 Kimai Cloud;想完全掌控数据,可以下载自托管版本。具体价格和版本差异,官网有 定价 页面可查。

Kimai Cloud和自托管版本在数据控制上有什么区别?

Kimai Cloud 和自托管版本的核心区别在于:数据存放在谁的服务器上、由谁负责运维。

Kimai Cloud

  • 数据托管在服务商提供的 EU 服务器上,官方强调符合 GDPR。
  • 服务商负责基础设施、自动更新和备份,你不需要自己维护服务器。
  • 适合没有运维资源、希望快速开通、接受数据放在托管环境中的团队。
  • 官方定位为 “Fully managed, always up-to-date”。

自托管版本

  • 部署在你自己的服务器上,可用 Docker 或手动安装。
  • 数据完全由自己掌握,官方描述为 “Full data ownership”。
  • 软件 100% 开源(AGPL 3),代码可自行审查和修改。
  • 更新、备份、安全维护都由你自己或你的技术团队负责。
  • 适合对数据主权、合规或基础设施控制有明确要求,且具备运维能力的组织。

怎么选

  • 想省去服务器运维、快速开始:选 Kimai Cloud。
  • 数据必须留在自己机房、需要完全控制软件和数据:选自托管。
  • 两者在功能层面共享同一套开源核心,差别主要在托管责任和数据位置,而不是时间跟踪、报表、发票这些业务功能本身。

下一步可以看 Kimai 的定价页了解 Cloud 方案,或下载页了解自托管部署方式。

如何将Kimai与Google Workspace或Azure AD等身份提供者集成?

Kimai 支持通过 LDAP 和 SAML 接入外部身份提供者,可在多个提供者(如 Google Workspace、Azure AD 或 Authentik)之间完成登录认证;同时还能用 TOTP 令牌开启双因素验证。也就是说,集成方向是走标准身份协议,而不是为每个服务单独做插件。

谁适合这样用

  • 已经在用 Google Workspace 或 Azure AD 统一管理员工账号的团队,希望员工直接用现有账号登录 Kimai,不必再记一套密码。
  • 对安全有要求、需要集中管控登录和双因素验证的公司。
  • 使用自托管版、希望把 Kimai 接入现有身份基础设施的团队(Kimai 提供自托管部署,支持 Docker 或手动安装,源码为 AGPL 3)。

怎么落地

  1. 确认你用的是 Kimai Cloud 还是自托管版:Cloud 由官方托管基础设施,自托管则自己控制服务器和数据。
  2. 在身份提供者一侧(Google Workspace、Azure AD 或 Authentik)配置 SAML 或 LDAP 应用。
  3. 在 Kimai 中启用对应的外部身份提供者登录,并按需开启 TOTP 双因素。
  4. 如果还要把时间数据接到其他系统,可配合其 JSON API 做读写。

选择条件

  • 想要省去服务器维护、自动更新和备份:选 Kimai Cloud。
  • 强调数据主权、完全掌控软件:选自托管版。
  • 需要跨多个身份提供者登录:Kimai 的 LDAP/SAML 支持正好覆盖这种场景。

具体配置步骤和参数,建议查阅 Kimai 官方文档中的用户手册部分。

Kimai的发票功能支持哪些自定义模板格式?

Kimai 的发票功能支持上传自定义模板,可用格式为 PDF、DOCX、HTML、XLSX 和 ODS。同时提供多种内置发票模板、条目分组选项和可配置的发票编号。

适合谁用:需要按自己品牌或客户要求出账单的自由职业者、代理机构和公司。比如你已有公司统一的 Word 或 Excel 账单模板,就可以直接改成 Kimai 可用的模板,让系统按记录的时间自动生成发票。

和通用记账工具的区别:Kimai 的发票是直接基于已记录的时间、客户、项目和活动生成的,而不是先手工整理工时再另开工具做账。它也更强调模板自定义和 API 对接,方便把发票流程接进现有系统。

Kimai的JSON API如何用于与外部工具集成?

Kimai 的 JSON API 用于让外部应用和自定义工具读写时间数据,实现与现有基础设施的集成。根据网站资料,它提供“用于读取和写入数据的广泛 JSON API”,因此外部应用和你的自定义工具都能与 Kimai 通信。

典型使用情境包括:

  • 把 Kimai 的记录时间同步到内部报表或数据仓库。
  • 在自研工具里创建或更新客户、项目、活动和工时记录。
  • 用脚本自动拉取数据,生成团队或个人分析。

选择条件:如果你需要把时间跟踪嵌入已有系统,或希望自动化数据流转,JSON API 是主要集成方式。自托管版本还便于你完全掌控数据和基础设施。

下一步动作:查阅 Kimai 的文档和用户手册,确认 API 端点与认证方式;若用云版本,注意其自动更新和 EU 托管等特性。

Kimai的定价方案是怎样的?

Kimai 采用“一个软件,两个版本”的模式:官方托管的 Kimai Cloud 和自行部署的开源自托管版。具体价格没有在资料中给出,只提供了定价页入口 定价,需要以该页显示的方案为准。

两个版本怎么选

版本 适合谁 关键点
Kimai Cloud 不想管服务器、想立刻开始的团队 官方托管、自动更新与备份、欧盟托管、含插件、优先支持
自托管服务 要完全掌控数据和基础设施的团队 100% 开源(AGPL 3)、数据自主、Docker 或手动安装、社区支持、插件市场

按场景判断

  • 自由职业者或小团队,只想尽快记录工时、开票,选 Cloud 更省事。
  • 代理机构或公司有合规、数据主权要求,或已有服务器和运维能力,选自托管。
  • 需要和现有身份系统打通(LDAP、SAML,如 Google Workspace、Azure AD、Authentik),两个版本都支持这类认证能力。

下一步

打开 定价 查看 Cloud 各档位价格与包含的功能;如果倾向自托管,可先下载试用,再决定是否购买插件或支持服务。

开源软件是什么?普通人该怎么选和用

开源软件指源代码公开、允许他人查看、修改和再分发的软件。它不等于免费,也不等于没有版权——是否收费、能否商用、二次发布要满足什么条件,取决于具体的开源许可证。对普通人来说,判断一款开源软件值不值得用,关键看三点:许可证是否匹配你的用途、项目是否仍在活跃维护、以及它能否解决你的具体任务。下面按这三个维度展开。

开源软件和"免费软件"不是一回事

很多人把开源等同于免费,这是最常见的误区。开源描述的是源代码的获取与使用权利,免费描述的是价格。两者可以重合,也可以分离:

  • 有的开源软件完全免费,靠社区或捐赠维护;
  • 有的开源软件本身免费,但官方提供付费的技术支持、托管或企业版;
  • 也有软件免费但不开源(只给可执行文件,不给源代码)。

所以看到"开源"两个字,不要直接推断"免费"或"可以随便用"。真正决定你能怎么用的,是它附带的许可证。

常见许可证决定你能做什么

许可证是开源软件的使用规则。同样是开源,不同许可证对"修改后要不要也开源""能不能闭源商用"的要求差别很大。下面是最常见的几类:

许可证 大致类型 修改后必须开源吗 典型场景
MIT 宽松型 不要求 想自由使用、闭源集成
Apache 2.0 宽松型 不要求 商用、需专利授权条款
GPL 传染型(Copyleft) 分发修改版时要求 希望衍生作品也保持开源
LGPL 弱传染型 有限要求 库文件被闭源软件调用

对普通用户来说,日常使用(自己装来用、不修改不分发)几乎不受许可证限制。真正需要留意许可证的是两类人:把开源代码嵌进自己产品再发布的开发者,以及想基于开源项目做二次分发的人。如果你属于这两类,务必先读项目根目录下的 LICENSE 文件,而不是凭印象判断。

开源不等于安全,也不等于好用

"源代码公开所以更安全"是一种想当然。公开确实让更多人能审查代码,但有没有人真的去审查、发现问题后有没有人及时修,才是安全的关键。判断一个开源项目是否可靠,可以看这些信号:

  • 最近提交时间:仓库几个月甚至几年没更新,遇到漏洞可能没人修;
  • issue 和 PR 的响应:大量长期未处理的 issue,说明维护者精力有限或已放弃;
  • 发布节奏:是否有稳定的版本发布,还是长期停在某个旧版本;
  • 社区规模:文档、论坛、问答是否活跃,出问题能不能找到人。

反过来,一个更新频繁、社区活跃的小众开源工具,往往比一个多年不更新的大牌项目更值得信任。

按用途挑选开源替代品

选开源软件,先明确你要完成的任务,再看有没有成熟替代品。以图像处理为例,ImageOptim 就是一类面向"压缩图片、减小文件体积"任务的开源工具,它的定位是替代"导出为 Web 格式"这类操作,而不是替代完整的图像编辑软件。这说明一个重要思路:开源替代品常常只覆盖某个具体环节,而不是一比一替换整个商业软件。

按用途大致可以这样找:

  • 图像/媒体处理:先想清楚是"编辑"还是"压缩/转换",前者找编辑器,后者找专用工具;
  • 办公文档:找能读写通用格式(如 docx、xlsx)的套件,注意复杂排版可能走样;
  • 开发工具:这类开源生态最成熟,编辑器、版本控制、包管理基本都有开源方案;
  • 系统工具:压缩、清理、格式转换等小工具,开源选择非常多。

挑选时的通用检查清单:

  1. 它能不能完成你的核心任务(先看功能,不看名气);
  2. 最近一次更新是什么时候;
  3. 有没有清晰的安装说明和文档;
  4. 出问题时去哪里求助(issue 区、论坛、聊天群)。

安装和使用中的常见卡点

开源软件的安装方式比商业软件更杂,遇到问题先分清是哪一类:

  • 来源不明:只从项目官网或官方代码仓库下载,不要用来路不明的第三方打包版本;
  • 依赖缺失:部分工具需要先装运行环境或其他组件,报错信息通常会指出缺什么;
  • 权限与系统限制:某些系统会拦截未签名应用,需要手动允许,操作前确认来源可信;
  • 版本混乱:同一工具有稳定版和开发版,日常使用优先选稳定版。

遇到问题时的求助顺序

  1. 先查官方文档:多数基础问题文档里就有答案;
  2. 搜 issue 区:你的问题很可能别人已经提过,看有没有解决方案或临时绕过办法;
  3. 看社区论坛/聊天群:适合文档没覆盖的使用经验类问题;
  4. 自己提 issue:写清版本、系统、复现步骤和报错信息,越具体越容易被回应。

提 issue 时不要只写"用不了",而要写"在什么系统、什么版本、执行了什么操作、期望什么结果、实际报了什么错"。这几乎决定了你能不能得到有效帮助。

一句话决策

日常自己用、不修改不分发,选开源软件主要看功能是否够用 + 项目是否还在维护;要把代码嵌进自己的产品再发布,才需要认真读许可证。开源是权利和协作方式,不是质量或免费的保证——把它当成一个需要核实的选项,而不是一个可以放心的标签。

Kimai 适合哪些用户和团队使用?

Kimai 适合需要按客户、项目、活动记录工时并据此出报告或开发票的团队,官方定位是“面向项目驱动团队的时间跟踪”,并明确覆盖自由职业者、代理机构和公司,各种规模的企业都可以用。判断是否适合你,关键看两点:你是否需要把工时归集到具体客户/项目上;你是否在意数据主权或开源可控。如果只是个人偶尔记一下待办耗时,Kimai 的客户/项目/发票体系可能偏重;如果你要对外结算工时,它的结构正好对应。

按团队类型看适配度

团队类型 典型需求 Kimai 的对应能力
自由职业者 按客户和项目记录工时,月底出账单 客户、项目、活动三级记录;发票模板与编号可配置
代理机构 多人多项目并行,需要按人/客户/项目汇总 报告可按用户、客户、项目、活动、标签、时间段评估
公司/内部团队 工时统计、与现有账号体系打通 LDAP、SAML 对接 Google Workspace、Azure AD、Authentik 等;支持 TOTP 双因素
有自建能力的团队 数据留在自己服务器,深度集成 自托管,AGPL 3 开源,Docker 或手动安装,提供插件市场

官方页面称已有超过 7000 家公司使用 Kimai,并展示了来自 HCM+ GmbH、Pagemachine AG、Etronet 等公司负责人的评价,其中提到开源、数据主权和软件完全可控是选型时的关键因素。

你需要哪些核心功能,Kimai 是否覆盖

Kimai 官方列出的业务核心功能包括:

  • 认证与安全:支持外部身份提供者,可通过 LDAP 和 SAML 跨多个提供者登录;可用 TOTP 令牌启用双因素验证。
  • 报告与分析:对记录的时间、客户、项目和活动做分析,可按用户、客户、项目、活动、标签、时间段等维度评估。
  • 发票:多种发票模板、条目分组选项、可配置的发票编号;可添加自己的 PDF、DOCX、HTML、XLSX、ODS 格式模板。
  • JSON API:提供读写数据的广泛 JSON API,外部应用和自研工具可以对接。

如果你的流程需要“记录 → 汇总 → 开票 → 与外部系统同步”,这几项正好构成闭环。若你只需要一个计时器,不需要客户和发票维度,这些能力会显得多余。

用户实际反馈透露的使用体验

官方页面收录的用户评价集中在几点:界面干净、几次点击就能完成记录、报告容易生成、适合日常时间跟踪。一位 IT 咨询从业者提到已使用 5 年,只因为忘记密码提交过一次支持请求;另一位用户表示 2021 年因寻找日常时间跟踪工具而发现 Kimai,此后主要就用它做每日记录;还有用户特别提到需要“欧盟托管且开源”的时间跟踪器,找到 Kimai 后一直满意。这些反馈指向同一类场景:把工时记录当成日常习惯、并需要稳定出报告的长期使用者。

选 Cloud 还是自托管

这是决定“是否适合你”的第二个问题,官方把它描述为“一个软件,两个版本”:

  • Kimai Cloud:全托管、始终最新,官方负责基础设施,无需服务器,自动更新与备份,GDPR 合规的欧盟托管,优先支持,包含插件。官方标注可免费开始。
  • 自托管:部署在自己的服务器上,Docker 或手动安装,100% 开源(AGPL 3),完全的数据所有权,社区支持,插件市场。

选择条件可以这样判断:团队没有运维资源、希望开箱即用并看重欧盟托管合规,选 Cloud;团队有服务器和运维能力、要求数据完全留在自己基础设施内、或需要按自己节奏改代码和装插件,选自托管。两者功能同源,差别主要在托管责任和数据控制权。

什么时候 Kimai 可能不是最优解

  • 你只需要个人番茄钟或极简计时,不需要客户、项目、发票结构。
  • 你要求完全免运维,但又不接受把数据放在第三方托管环境,同时也没有自建条件。
  • 你需要的能力不在其核心功能与插件市场覆盖范围内,且没有通过 JSON API 自行集成的开发资源。

如果以上都不成立,且你的核心诉求是“按项目驱动记录工时、出报告、开发票,并保持对数据的控制”,Kimai 的定位与你的场景是吻合的。下一步可以直接看官方演示或定价页确认版本与部署方式。

Kimai 有哪些核心功能?

Kimai 的核心能力集中在四块:时间记录与多维度分析、发票生成、企业级认证与安全、以及 JSON API 集成。它是一款开源时间跟踪软件,提供云端 SaaS 和自托管两种版本,面向自由职业者、代理机构和公司,适合需要把工时数据与客户、项目、发票和现有身份系统打通的团队。如果你只需要个人简单计时,这些功能会偏重;如果你要给多人、多客户、多项目记账并出账单,它们正好覆盖主要环节。

时间跟踪与报告分析

Kimai 的基础是记录时间,然后按业务维度切分和评估。根据官网说明,分析可以基于以下维度展开:

  • 用户
  • 客户
  • 项目
  • 活动
  • 标签
  • 时间段

这意味着同一批工时数据可以按“谁做的”“给哪个客户”“属于哪个项目”“具体做了什么”“打了什么标签”“哪段时间”分别汇总。对代理机构来说,常见的用法是:先按客户看总投入,再按项目看是否超预算,最后按成员看工作量分布。

官网提到“Kimai 帮助您时刻关注时间和金钱”,报告与分析的定位就是让时间数据能直接服务于计费和经营判断,而不只是留个记录。

发票

Kimai 内置发票功能,官网列出的能力包括:

能力 说明
多种发票模板 不同模板可选
条目分组选项 发票条目可按需分组
可配置的发票编号 编号规则可设置
自定义模板格式 支持 PDF、DOCX、HTML、XLSX、ODS

也就是说,你可以把记录的时间按客户或项目汇总成发票条目,套用模板导出成常见文档格式。对需要定期给客户开账单的团队,这一步省去了把工时表手工搬到 Excel 或 Word 里的过程。官网还提到可以添加自己的模板文件,适合有固定账单版式的公司。

认证与安全

Kimai 面向企业的一个重点是身份与访问控制。官网明确支持:

  • 外部身份提供者:通过 LDAP 和 SAML 登录,可跨多个提供者使用,例如 Google Workspace、Azure AD、Authentik。
  • 双因素认证:可通过 TOTP 令牌启用。

对已经用 Google Workspace 或 Azure AD 管理账号的公司,这意味着员工可以用现有账号登录 Kimai,不必再维护一套独立密码;TOTP 则给账号加一层动态验证码保护。官网客户评价中也提到,有公司顺利通过了工资税审计,并把开源、数据主权和对软件的完全控制列为选择 Kimai 的关键原因。

JSON API

Kimai 提供用于读取和写入数据的 JSON API。外部应用和自定义工具可以通过它和 Kimai 通信,典型场景包括:

  • 把其他系统里的项目或客户同步进 Kimai
  • 把 Kimai 记录的时间导出到自建报表或数据仓库
  • 用脚本批量创建或更新工时条目

如果你的团队已经有内部工具链,API 决定了 Kimai 能不能嵌进去,而不是变成一个需要单独手工维护的数据孤岛。

两个版本怎么选

官网把 Kimai 分为两个版本,功能核心一致,差别在部署和运维方式:

维度 Kimai Cloud 自托管服务
部署 托管 SaaS,无需服务器 自己的服务器,Docker 或手动安装
更新与备份 自动更新与备份 自行负责
数据控制 欧盟托管,符合 GDPR 100% 数据所有权
开源 — 100% 开源(AGPL 3)
支持 优先支持 社区支持
插件 包含插件 插件市场

选择条件可以这样判断:

  • 想立刻开始、不想管服务器和更新备份,选 Kimai Cloud。
  • 对数据主权、基础设施控制或开源许可有硬性要求,选 自托管服务。
  • 需要优先支持,Cloud 更合适;愿意依靠社区和插件市场,自托管更灵活。

官网显示已有超过 7000 家公司使用 Kimai,并标注“免费开始”和“Free forever”。具体价格、套餐限制和登录要求,请以官网定价页面为准,本文不代为推断。

一句话判断

Kimai 适合需要把工时记录、按客户/项目分析、发票输出、企业身份登录和 API 集成放在一套系统里的团队;如果你只想要一个极简的个人计时器,它的功能会超出所需。

如何开始使用 Kimai?

Kimai 提供两条上手路径:想省去服务器维护,选 Kimai Cloud,官网标注“免费开始”,即时开通、自动更新与备份、插件包含在内;想完全掌控数据和基础设施,选 自托管,从官网下载后用 Docker 或手动安装,代码基于 AGPL 3 开源。两条路径共用同一套核心功能,先确定部署方式,再按下面的步骤走。

先判断:Cloud 还是自托管

维度 Kimai Cloud 自托管
部署方式 托管 SaaS,无需服务器 自己的服务器,Docker 或手动安装
维护责任 官方负责基础设施、更新与备份 自己负责升级、备份、运行环境
数据控制 数据存放在服务方(官网称 GDPR 合规的欧盟托管) 100% 数据自主
支持渠道 优先支持 社区支持
插件 已包含 通过插件市场自行安装
授权 商业托管服务 开源(AGPL 3)

判断标准很简单:团队没有运维人力、希望当天就能开始记录工时,选 Cloud;有合规或数据主权要求、已有服务器和运维能力,选自托管。官网引用的客户反馈中,Pagemachine AG 就明确提到选择 Kimai 的原因是“开源、数据主权和对软件的完全控制”。

路径一:使用 Kimai Cloud

  1. 打开官网 kimai.org,进入定价页查看当前方案与限制(价格与试用条款以页面实时信息为准,本文不代为判断是否免费)。
  2. 点击“免费开始”完成注册,按提示创建账号。
  3. 登录后先建立基础数据:客户 → 项目 → 活动,这是 Kimai 记录工时的三层结构。
  4. 开始计时或手动补录条目,然后在报表中按用户、客户、项目、活动、标签、时间段等维度查看汇总。
  5. 需要对外出账时,配置发票模板(支持 PDF、DOCX、HTML、XLSX、ODS 格式,可自定义编号与条目分组)。

预期结果:无需接触服务器即可完成从计时到出报表、出发票的闭环。

路径二:自托管部署

前提:一台可运行 Docker 的服务器(或满足手动安装要求的环境),以及基本的运维能力。

  1. 从官网“自托管服务 → 下载”获取安装包或镜像。
  2. 按官方文档选择 Docker 或手动安装方式完成部署。
  3. 完成初始配置,创建管理员账号。
  4. 按需从插件市场安装扩展。
  5. 建立客户、项目、活动结构后即可开始记录。

验证方法:登录后新建一条计时记录,确认能正常保存并在报表中出现;再测试一次发票导出,确认模板渲染正常。

常见卡点:自托管意味着更新、备份和安全加固都由自己承担,部署前先确认有人负责这些事;如果团队依赖 LDAP、SAML 单点登录或 TOTP 双因素认证,需在配置阶段一并接入(官网说明支持 Google Workspace、Azure AD、Authentik 等身份提供者)。

两条路径共有的核心能力

  • 认证与安全:外部身份提供者登录(LDAP、SAML)、TOTP 双因素认证。
  • 报表与分析:按用户、客户、项目、活动、标签、时间段等维度评估已记录时间。
  • 发票:多模板、条目分组、可配置编号,支持自定义 PDF、DOCX、HTML、XLSX、ODS 模板。
  • JSON API:读写数据,供外部应用和自建工具对接。
  • 多语言界面:官网提供包括中文在内的多种语言版本,界面可切换。

上手前可以先试

官网提供演示入口、文档和用户手册,正式部署前可先用演示环境走一遍计时、报表、发票流程,确认工作流是否符合团队习惯。如果只是个人或小团队记录日常工时,Cloud 的即时开通通常比自建更省事;如果时间数据涉及敏感客户或需要长期自主保存,自托管更合适。

Kimai 是什么网站?

Kimai 是一个开源的时间跟踪平台,面向自由职业者、代理机构和公司,用来记录和分析项目时间数据。它提供两种使用方式:Kimai Cloud(托管 SaaS,无需自己维护服务器)和自托管服务(部署在自己的服务器上,数据完全自控)。如果你需要按客户、项目、活动统计工时,并据此生成报表或发票,Kimai 是可直接评估的选项;如果你只想要一个极简计时器、不涉及客户与发票流程,它的功能会超出需求。

核心用途

Kimai 解决的问题是:把“谁在什么客户/项目/活动上花了多少时间”持续记录下来,并转成可分析、可开票的数据。官网将其定位为“面向项目驱动团队的时间跟踪”,目标是帮助团队“时刻关注时间和金钱”。

典型使用场景:

  • 自由职业者按客户和项目记录工时,作为结算依据
  • 代理机构统计多个项目的人力投入,评估项目成本
  • 公司内部按用户、客户、项目、活动维度做时间分析

两种使用方式怎么选

维度 Kimai Cloud 自托管服务
部署方式 托管 SaaS,即时开通,无需服务器 自有服务器,Docker 或手动安装
维护 自动更新与备份,基础设施由官方负责 自行维护更新与备份
数据控制 官方托管,标注 GDPR 合规的欧盟托管 100% 数据所有权
许可 商业托管服务 开源,AGPL 3
支持 优先支持,含插件 社区支持,插件市场
适合谁 想快速开始、不想管服务器 对数据主权和软件控制有硬性要求

选择条件很直接:数据必须留在自己基础设施内、或需要深度定制,选自托管;希望立刻可用、不承担运维,选 Cloud。官网未在资料中给出具体价格数字,定价需查看其定价页面确认。

主要功能

  • 认证与安全:支持通过 LDAP 和 SAML 对接外部身份提供者(如 Google Workspace、Azure AD、Authentik),并可通过 TOTP 令牌启用双因素认证。
  • 报告与分析:按用户、客户、项目、活动、标签、时间段等维度评估已记录时间。
  • 发票:多种发票模板、条目分组选项、可配置发票编号,支持添加自定义的 PDF、DOCX、HTML、XLSX、ODS 模板。
  • JSON API:提供读写数据的接口,便于外部应用和自建工具对接。

用户反馈中的实际观察

官网引用的用户评价提到几个具体点:有用户使用约 5 年,认为界面干净、几次点击即可完成记录,报表容易生成,期间仅因忘记密码提交过一次支持请求;另一位用户明确因为“需要欧盟托管且开源”而选择 Kimai。这些反馈指向的共性体验是:日常记录路径短、报表是主要价值点,而开源与托管地是部分用户的决策前提。

下一步怎么开始

  1. 打开 kimai.org,在“Kimai Cloud”和“自托管服务”之间确定路径。
  2. 若选 Cloud,从“免费开始”入口进入;若选自托管,从“下载”获取并按 Docker 或手动方式部署。
  3. 部署或开通后,先建客户与项目结构,再让成员开始记录时间。
  4. 用报告功能验证数据维度是否符合你的结算或分析口径,需要对接其他系统时再启用 JSON API。

需要留意的卡点:自托管意味着更新、备份和安全配置都由你自己负责;发票模板若要用自定义格式,需要准备对应文件并配置。

网站信息概览

综合当前可观察字段,网站公开的版本线索与响应信息可以被组合利用,外部扫描更容易聚焦特定技术路径,因此信息收敛和版本维护同样重要。结合现有公开信息推测,域名长期存在且接入成熟网络服务,这些独立信号共同指向更稳定的运营投入,但不能单独证明内容或交易绝对可信。

域名与注册信息

从注册时间看,这个域名已经持续存在约 19 年。域名处于正常锁定状态,可降低未经授权转移的风险。域名使用常见的 .org 通用顶级域。

DNS 与邮件配置

依据当前可见线索,DNS 托管可识别为 inwx.de。现有迹象表明,邮件交换服务器可识别为 mailbox.org。域名已启用 DNSSEC,解析数据具备签名验证链。已检测到 CAA 记录,用于限定可签发证书的 CA。DNS 中没有 CNAME 记录,这是常见的直接解析方式。

TLS 与证书

RSA 密钥长度为 4096 位,符合当前常见配置。服务器返回了完整证书链。证书可验证域名控制权,但现有数据不能确认组织身份。从公开技术信号来看,HTTPS 使用 Let's Encrypt 的自动化证书。TLS 证书采用约 89 天的短有效期。

HTTP 响应

Server 响应头暴露了具体软件版本:nginx/1.24.0 (Ubuntu)。常用安全响应头尚缺少 Permissions-Policy。响应已省略 X-Powered-By 标头。未在响应头中发现明显的内部地址或调试信息。响应头中未发现明确的 CDN/WAF 标识。

技术栈分析

从公开技术信号来看,从公开特征看,网站大概率由 nginx 1.24.0 等组件支撑,且精确版本暴露数量为 1。这类信息会减少外部人员识别技术环境所需的试探步骤。

SEO 与社交分享

页面没有声明首选 URL。hreflang 配置覆盖 20 个版本。Title 信息完整,共 15 个字符。页面描述已设置,长度为 45 个字符。Robots 指令未阻止首页索引。

主机和电子邮件

DNSinwx.de
主机Hetzner Online GmbH
电子邮件mailbox.org
位置 Germany 国旗Falkenstein, Saxony, Germany 49.13.74.119

用户评价(0)

  • 暂无评价。

页面、搜索与分享信息

页面描述Kimai - 为自由职业者、代理机构和公司提供用户和发票处理方面的免费且轻松的时间跟踪。
规范链接未检测到
语言中文(默认) · 支持多语言
Twitter Card未检测到

社交分享预览

5 个字段
所有爬虫 1 条允许 · 0 条禁止
  • 允许/

域名登记事实 RDAP / WHOIS

注册商INWX GmbH
注册时间2007-01-31
到期时间2027-01-31
域名状态client transfer prohibited
名称服务器ns.inwx.de、ns2.inwx.de、ns3.inwx.de
DNSSECsigned

DNS 记录

类型名称值TTL优先级
Awww.kimai.org49.13.74.1193600—
MXkimai.orgmxext1.mailbox.org360010
MXkimai.orgmxext2.mailbox.org360010
MXkimai.orgmxext3.mailbox.org360010
MXkimai.orgmxext4.mailbox.org360010
NSkimai.orgns.inwx.de3600—
NSkimai.orgns2.inwx.de3600—
NSkimai.orgns3.inwx.de3600—
TXTkimai.orgbrevo-code:419909e2d4df7e44eafb84f62acafaba3600—
TXTkimai.orggoogle-site-verification=tpqbmuYrPDI_INYEdD5bOCq5D871JWnGk3zctcMrSDg3600—
TXTkimai.orgstripe-verification=b07d6bb9508140cf20f64cb66c4e562f4b59b014bba56bfd9b4581d8f46d14f43600—
TXTkimai.orgv=spf1 include:spf.brevo.com include:mailbox.org a mx ~all3600—
CAAkimai.org0 issue "letsencrypt.org"3600—
DSkimai.org1838 13 2 f551ed16587df8af0f205990552dbb3776b226d206a07ade8a3514bfc01117013600—
DMARC_dmarc.kimai.orgv=DMARC1; p=reject; adkim=r; aspf=r3600—

TLS 与证书

定性结果配置正常
支持协议TLSv1.2、TLSv1.3
协商协议TLSv1.3
证书主题kimai.org
颁发者Let's Encrypt
有效期至2026-11-29T03:57 · 记录时剩余 59 天
验证事实证书信任:通过 · 域名匹配:通过

HTTP 响应标头

标头值
content-typetext/html
servernginx/1.24.0 (Ubuntu)
strict-transport-securitymax-age=31536000; includeSubDomains; preload
content-security-policydefault-src data: https: 'unsafe-inline' 'self'; object-src 'self'; frame-ancestors 'none'; base-uri 'none'; script-src-elem https: 'unsafe-inline' 'self'; script-src 'unsafe-inline' 'self' 'wasm-unsafe-eval'
x-frame-optionsDENY
x-content-type-optionsnosniff
referrer-policystrict-origin-when-cross-origin

已识别技术

nginx 1.24.0